
In der Cloud
Auf Ihrem Server
Kontakt aufnehmen
Auth richtig gemacht, ein einziges Mal.
Open-Source-Authentifizierung und Nutzerverwaltung für Consumer- und Frontline-Identitäten. Starten Sie kostenlos mit Passkeys, WhatsApp- und SMS-OTP, SAML SSO und RBAC. Betreiben Sie es in unserer Cloud, in Ihrer VPC oder auf Ihrer eigenen Hardware.
- ISO 27001
- SOC 2 Type II
- Open Source
- Selbst hostbar


Warum Teams zu Authgear wechseln
Die meisten CIAM-Anbieter verlangen Aufpreise für SSO, halten Ihre Nutzerdaten als Faustpfand und erhöhen bei der Verlängerung die Preise. So machen wir es stattdessen.

Keine Feature-Schranken
Jeder Plan, auch der kostenlose, enthält Passkeys, adaptive MFA, SAML SSO, Active-Directory-Login und RBAC. Nur ein eigenes SMS-Gateway und erweiterte Sicherheit kosten mehr. Sie kaufen nie eine höhere Stufe, um eine Login-Methode freizuschalten.
Läuft dort, wo Ihre Daten liegen müssen
Eine Open-Source-Plattform, in der Authgear Cloud, in Ihrer VPC oder auf Ihrer eigenen Hardware. Regulierte Workloads bleiben in der Region, auf Infrastruktur, die Sie kontrollieren.
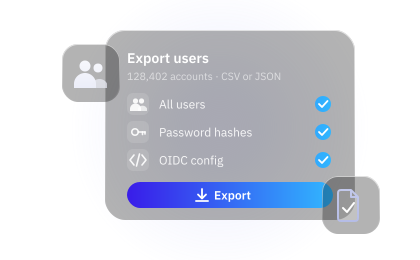
Ein Ausstieg, den Sie wirklich nehmen können
Exportieren Sie jederzeit alle Nutzer, Passwort-Hashes inklusive. Authgear ist Open Source und OIDC-konform, ein Wechsel ist also eine Entscheidung, kein Neubau. Uns ist lieber, Sie bleiben, weil es funktioniert.

Ein Anbieter, der bleibt
Eigenfinanziert und profitabel, ohne Kapital für einen Exit einzusammeln. Entwickelt von Skymakers, das seit über zehn Jahren Unternehmen weltweit betreut. Keine Übernahmemeldung, kein Abschaltdatum, keine erzwungene Migration.
Warum Unternehmen Authgear vertrauen
Nahverkehr, Gesundheitswesen, Immobilien und globale Gastronomie. Teams, die Prüfern Rechenschaft schulden, im großen Maßstab arbeiten und sich keine zweite Migration leisten können.

OTP per Telefonnummer revolutioniert die Registrierung auf einem Fitness-Marktplatz und vereinfacht den plattformübergreifenden Zugang
Referenz lesen


Hongkong Land setzt Authgear ein, um strenge Sicherheitsanforderungen mit Zero-Trust-Authentifizierung zu erfüllen und zugleich Mitarbeitern wie Maklern einen nahtlosen Zugang zu bieten. Das senkte die IT-Last und sicherte einen mobiltauglichen Login für alle Nutzergruppen.
Referenz lesen

MTR Corporation vereinfachte mit Authgear den Zugang zu ihrer Plattform für Teilzeitjobs, mit Azure AD für Stationsleiter und WhatsApp-OTP für Teilzeitkräfte. Das Ergebnis: mehr Sicherheit, einfacherer Zugang und weniger IT-Aufwand.
Referenz lesen

Die E-Ladelösung führte mit Authgear eine sichere und skalierbare Authentifizierung ein
Referenz lesen

Bupa verbesserte Sicherheit und Bedienbarkeit des Logins mit Authgear durch biometrische Authentifizierung in seinen Mobile-Apps
Referenz lesen
Globaler Gastronomiekonzern
Eine der größten Fast-Food-Ketten der Welt setzt Authgear ein, um strenge globale Sicherheitsstandards mit 2FA und SSO zu erfüllen, und bietet Back-Office- wie Frontline-Personal zugleich einen benutzerfreundlichen biometrischen Login. Das Ergebnis: schnellerer Zugang und weniger Support-Fälle.
Referenz lesen
Sicherheit sollte Sie nicht ausbremsen.
Liefern Sie diese Woche einen produktiven Login.
Was Sie fertig bekommen, und was Sie andernfalls selbst bauen und pflegen müssten.
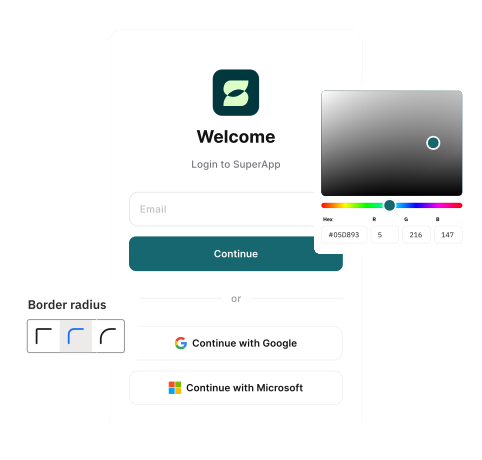
Anpassbare Login-Seite
Pixelgenaue Oberflächen in Minuten.Gehosteter Login mit Passkeys, Social Login und MFA bereits verdrahtet, live auf Ihrer eigenen Domain. Branden Sie ihn im Portal oder passen Sie die Oberfläche mit KI-Agenten an.
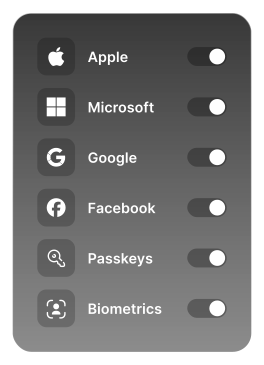
Jede moderne Login-Methode
Passkeys, Biometrie und WhatsApp-OTP.Dazu SMS-OTP, Magic Links und Social Login.
Für Unternehmen: SAML, Microsoft Entra ID, Active Directory und LDAP.
Jede davon ist eine Einstellung, keine Integration.
Für Unternehmen: SAML, Microsoft Entra ID, Active Directory und LDAP.
Jede davon ist eine Einstellung, keine Integration.
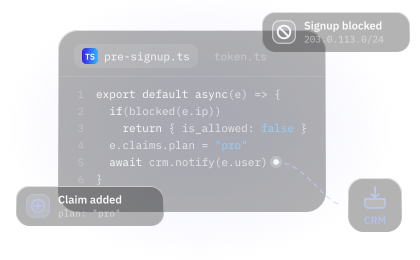
Hooks und Admin API für Ihre Regeln
Jede Regel mit TypeScript anpassen.Registrierungen nach IP oder Domain filtern, Claims bei der Token-Ausgabe hinzufügen, Profile vor dem Speichern validieren, Webhooks an Ihr CRM senden. Alles, was das Portal kann, kann die Admin API.
Native SDKs
SDKs für Swift, Kotlin, Flutter, React Native und Web.Nutzer bleiben in Ihrer App, statt in einen Browser zu springen. Sitzungen, Token-Erneuerung und biometrisches Entsperren sind eingebaut, Sie fügen also eine Abhängigkeit hinzu, statt eine Auth-Schicht zu schreiben.
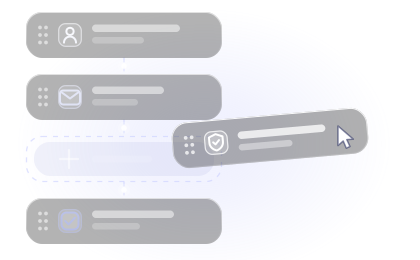
Flows ohne Code gestalten
Visueller Editor für Ihre Flows.Fügen Sie ein Profilfeld hinzu, schieben Sie einen Verifizierungsschritt ein oder ordnen Sie die ganze Journey neu, und veröffentlichen Sie ohne Deployment. Geben Sie jeder App ihren eigenen Flow, damit eine Consumer-Registrierung und ein Frontline-Onboarding völlig verschieden aussehen können.
Jede User Journey absichern mit
maßgeschneiderten Lösungen von Authgear
Authgear liefert robuste IAM-Lösungen, zugeschnitten auf die konkreten Anforderungen Ihres Unternehmens.
Kundenidentität
Konsumenten, die bei der ersten Hürde abspringen. Passkeys und Social Login statt Passwörter, WhatsApp- oder SMS-OTP, wo E-Mail nicht ankommt, und Single Sign-on über Ihre Apps hinweg, damit ein Kunde überall ein einziges Profil bleibt.
Erweiterte Belegschaft
Frontline- und Deskless-Mitarbeiter, Auftragnehmer und Partner. Login per Telefonnummer für Menschen ohne Firmen-E-Mail, Nutzeranlage im Stapel und Gruppen für den Schichtwechsel, sowie ADFS oder Google Workspace für das Büropersonal.
B2B-SaaS-Apps
Geschäftskunden, die ihren eigenen Identity Provider mitbringen. SAML SSO und Microsoft Entra ID in jedem Plan, dazu Rollen und Gruppen, damit jeder Tenant seine eigenen Nutzer verwaltet.
Eine Identität für
jede App, die Sie betreiben
Ein Login für ein Dutzend Microservices oder ein ganzes Produktportfolio. Jeder Service vertraut demselben Token.
Ein Login, jeder Service
OIDC einmal anbinden, und jede App, die Sie betreiben, vertraut demselben Identity Provider: Web, Mobile, interne Tools, Partnerportale. Die nächste App ist eine Konfigurationsänderung, keine weitere Auth-Integration.
Ein Kundendatensatz, jeder Touchpoint
Eine Identität pro Person über Mobile, Web und Partnerportale. Profile, Rollen und Berechtigungen werden einmal aktualisiert und gelten überall. Jeder Login landet in einem einzigen Audit-Log.
Zwischen Apps wechseln, angemeldet bleiben
App-zu-App- und App-zu-Web-SSO übergeben eine authentifizierte Sitzung aus Ihrer Mobile-App direkt an Ihr Webportal oder Ihre nächste App. Kein zweiter Login und kein Abbruch bei der Übergabe.
Auth für KI-Agenten und MCP-Server
Stellen Sie Authgear als OAuth-Autorisierungsserver vor Ihren MCP-Server. Agenten registrieren sich per CIMD oder Dynamic Client Registration. Nutzer erteilen Scopes auf einem Zustimmungsbildschirm, sodass ein Agent nie mehr erhält, als der Nutzer hat, und nie mehr, als der Nutzer genehmigt hat.
Ein Zero-Trust-Fundament bauen
Authgear folgt Zero-Trust-Prinzipien und setzt „niemals vertrauen, immer verifizieren“ bei jeder Anfrage durch.
Gestohlene Tokens funktionieren nicht mehr
Sender-Constraining mit OAuth DPoP bindet jedes Refresh Token an einen Schlüssel auf dem Gerät, das es angefordert hat. Nehmen Sie das Token von diesem Gerät, funktioniert es nicht mehr.
Vor riskanten Aktionen erneut prüfen
Nutzer vor sensiblen Aktionen erneut authentifizieren: Verlangen Sie einen frischen Passkey, TOTP oder OTP vor einer Überweisung, einer Rechteänderung oder dem Löschen eines Kontos.
Bot- und Betrugsschutz
Der Bot-Schutz setzt bei Registrierung, Login und Passwort-Reset ein CAPTCHA per reCAPTCHA oder Turnstile ein. Die Betrugserkennung beobachtet OTP-Muster nach IP und Land, beobachtend oder live blockierend.