
En la nube
En tu servidor
Contáctanos
Autenticación bien hecha, una sola vez.
Autenticación y gestión de usuarios de código abierto para identidad de consumidores y de personal de primera línea. Empieza gratis con Passkeys, OTP por WhatsApp y SMS, SAML SSO y RBAC. Ejecútalo en nuestra nube, en tu VPC o en tu propio hardware.
- ISO 27001
- SOC 2 Type II
- Código abierto
- Autoalojable


Por qué los equipos se cambian a Authgear
La mayoría de los proveedores de CIAM cobran extra por el SSO, retienen los datos de tus usuarios y te suben el precio al renovar. Esto es lo que hacemos nosotros.

Sin funciones bloqueadas
Todos los planes, incluido el gratuito, incluyen passkeys, MFA adaptativa, SAML SSO, inicio de sesión con Active Directory y RBAC. Solo la pasarela SMS personalizada y la seguridad avanzada cuestan más. Nunca compras un nivel superior para desbloquear un método de login.
Funciona donde tus datos deben residir
Una sola plataforma de código abierto, en Authgear Cloud, en tu VPC o en tu propio hardware. Las cargas de trabajo reguladas se quedan en su región, en infraestructura que tú controlas.
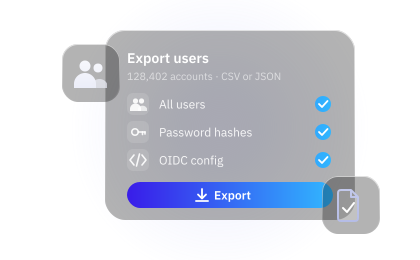
Una salida que realmente puedes tomar
Exporta todos tus usuarios, hashes de contraseña incluidos, cuando quieras. Authgear es de código abierto y compatible con OIDC, así que marcharse es una decisión, no una reconstrucción. Preferimos que te quedes porque funciona.

Un proveedor que seguirá aquí
Autofinanciados y rentables, sin levantar capital para una venta. Creado por Skymakers, que lleva más de diez años atendiendo a empresas de todo el mundo. Sin aviso de adquisición, sin fecha de cierre, sin migración forzosa.
Por qué las empresas confían en Authgear
Transporte, sanidad, inmobiliario y restauración global. Equipos que responden ante auditores, operan a escala y no pueden permitirse migrar dos veces.

La OTP por número de teléfono revoluciona los registros de un marketplace de fitness y simplifica el acceso multiplataforma
Leer el caso


Hongkong Land adoptó Authgear para cumplir requisitos de seguridad estrictos con autenticación zero trust, ofreciendo a la vez un acceso fluido tanto al personal como a los agentes. Esto redujo la carga de TI y aseguró un login preparado para móvil en todos los grupos de usuarios.
Leer el caso

MTR Corporation simplificó el acceso a su plataforma de empleo a tiempo parcial con Authgear, integrando Azure AD para los jefes de estación y OTP por WhatsApp para el personal a tiempo parcial. El resultado: más seguridad, acceso más sencillo y menos carga de TI.
Leer el caso

La solución de carga de vehículos eléctricos desplegó una autenticación segura y escalable con Authgear
Leer el caso

Bupa mejoró la seguridad y la usabilidad del login con Authgear implementando autenticación biométrica en sus apps móviles
Leer el caso
Líder mundial en restauración
Una de las mayores cadenas de comida rápida del mundo adoptó Authgear para cumplir estándares de seguridad globales estrictos con 2FA y SSO, ofreciendo al mismo tiempo un login biométrico fácil de usar al personal de back-office y de primera línea. El resultado: acceso más rápido y menos incidencias de soporte.
Leer el caso
La seguridad no debería frenarte.
Lanza un login de producción esta semana.
Lo que obtienes de serie, y lo que de otro modo tendrías que construir y mantener tú mismo.
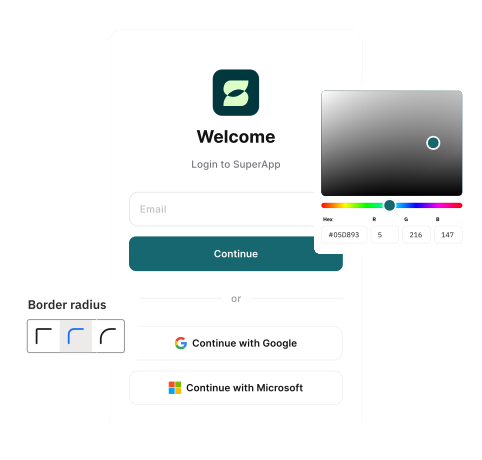
Página de login personalizable
Interfaces perfectas al píxel en minutos.Login alojado con passkeys, inicio de sesión social y MFA ya conectados, en tu propio dominio. Dale tu marca desde el portal o personaliza la interfaz con agentes de IA.
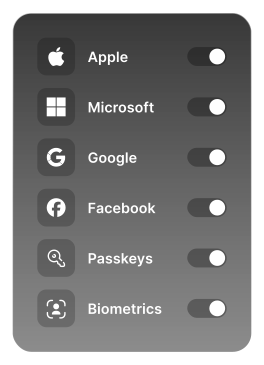
Todos los métodos de login modernos
Passkeys, biometría y OTP por WhatsApp.También OTP por SMS, enlaces mágicos e inicio de sesión social.
Para empresas: SAML, Microsoft Entra ID, Active Directory y LDAP.
Cada uno es un ajuste, no una integración.
Para empresas: SAML, Microsoft Entra ID, Active Directory y LDAP.
Cada uno es un ajuste, no una integración.
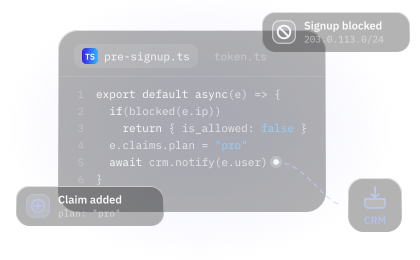
Hooks y Admin API para tus reglas
Personaliza cada regla con TypeScript.Filtra registros por IP o dominio, añade claims al emitir tokens, valida perfiles antes de guardarlos, lanza webhooks a tu CRM. Todo lo que hace el portal, lo hace la Admin API.
SDK nativos
SDK para Swift, Kotlin, Flutter, React Native y web.Los usuarios se quedan en tu app en lugar de saltar a un navegador. Sesiones, renovación de tokens y desbloqueo biométrico vienen incluidos, así que añades una dependencia en vez de escribir una capa de autenticación.
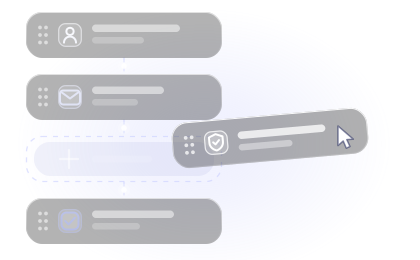
Diseña tus flujos sin código
Editor visual para diseñar tus flujos.Añade un campo de perfil, inserta un paso de verificación o reordena todo el recorrido, y publica sin desplegar. Da a cada app su propio flujo, para que un registro de consumidor y una incorporación de personal de primera línea no tengan nada que ver.
Protege cada recorrido de usuario con
las soluciones a medida de Authgear
Authgear ofrece soluciones IAM sólidas diseñadas para las necesidades concretas de tu negocio.
Identidad de clientes
Consumidores que abandonan ante cualquier fricción. Passkeys e inicio de sesión social en lugar de contraseñas, OTP por WhatsApp o SMS donde el correo no llega, y single sign-on entre tus apps para que cada cliente sea un único perfil dondequiera que aparezca.
Plantilla extendida
Personal de primera línea y sin escritorio, contratistas y socios. Inicio de sesión con número de teléfono para quienes no tienen correo corporativo, creación de usuarios por lotes y grupos para la rotación de turnos, y ADFS o Google Workspace para el personal de oficina.
Apps SaaS B2B
Clientes empresariales que traen su propio proveedor de identidad. SAML SSO y Microsoft Entra ID en todos los planes, más roles y grupos para que cada tenant administre sus propios usuarios.
Una identidad en
todas las apps que operas
Un solo inicio de sesión para una docena de microservicios o para toda una cartera de productos. Cada servicio confía en el mismo token.
Un login, todos los servicios
Conecta OIDC una vez y todas las apps que operas confían en el mismo proveedor de identidad: web, móvil, herramientas internas, portales de socios. La siguiente app es un cambio de configuración, no otra integración de autenticación.
Un registro de cliente, todos los puntos de contacto
Una identidad por persona en móvil, web y portales de socios. Los perfiles, los roles y los permisos se actualizan una vez y se aplican en todas partes. Cada inicio de sesión queda en un único registro de auditoría.
Cambia de app sin volver a iniciar sesión
El SSO de app a app y de app a web traslada una sesión autenticada desde tu app móvil directamente a tu portal web o a tu siguiente app. Sin segundo login y sin abandonos en el traspaso.
Autenticación para agentes de IA y servidores MCP
Pon Authgear delante de tu servidor MCP como su servidor de autorización OAuth. Los agentes se registran mediante CIMD o Dynamic Client Registration. Los usuarios conceden scopes en una pantalla de consentimiento, así que un agente nunca obtiene más de lo que tiene el usuario, ni más de lo que el usuario aprobó.
Construye una base zero trust
Authgear sigue los principios zero trust aplicando «nunca confiar, verificar siempre» en cada petición.
Los tokens robados dejan de funcionar
La restricción de emisor con OAuth DPoP vincula cada refresh token a una clave del dispositivo que lo solicitó. Saca el token de ese dispositivo y dejará de funcionar.
Vuelve a verificar antes de acciones sensibles
Reautentica a los usuarios en acciones sensibles: exige una passkey, TOTP u OTP recientes antes de una transferencia, un cambio de permisos o la eliminación de una cuenta.
Protección contra bots y fraude
La protección contra bots añade CAPTCHA al registro, al login y al restablecimiento de contraseña mediante reCAPTCHA o Turnstile. La detección de fraude vigila los patrones de OTP por IP y país, en modo observación o bloqueo en tiempo real.