


チームが Authgear に乗り換える理由
多くの CIAM ベンダーは SSO に追加料金を課し、ユーザーデータを人質に取り、更新時に値上げします。私たちのやり方は違います。

機能制限なし
無料プランを含むすべてのプランに、Passkey、アダプティブ MFA、SAML SSO、Active Directory ログイン、RBAC が含まれます。追加料金がかかるのはカスタム SMS ゲートウェイと高度なセキュリティのみ。ログイン方式を解放するために上位プランを買う必要はありません。
データを置くべき場所で動く
ひとつのオープンソースプラットフォームを、Authgear Cloud、お客様の VPC、または自社ハードウェアで。規制対象のワークロードは、お客様が管理するインフラ上で、リージョン内に留まります。
本当に選べる出口
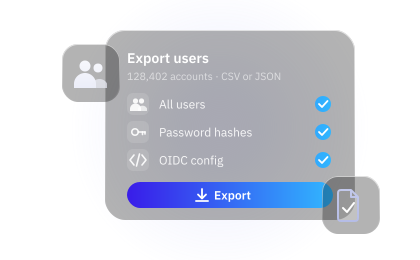
パスワードハッシュを含むすべてのユーザーを、いつでもエクスポートできます。Authgear はオープンソースで OIDC 準拠なので、離れることは意思決定であり、作り直しではありません。それでも、うまく動くから残っていただけるのが私たちの望みです。

これからも存在し続けるベンダー
自己資本で運営し、黒字で、売却を目指した資金調達はしていません。10 年以上にわたり世界の企業を支えてきた Skymakers が開発しています。買収通知も、サービス終了日も、強制移行もありません。
企業が Authgear を信頼する理由
交通、医療、不動産、グローバルな飲食サービス。監査に応え、大規模に運用し、二度の移行は許されないチームです。


セキュリティが開発を遅らせてはいけない。
今週中に本番のログインを出荷しよう。
最初から手に入るもの、そして本来なら自分で作って保守し続けるはずだったもの。
カスタマイズできるログインページ
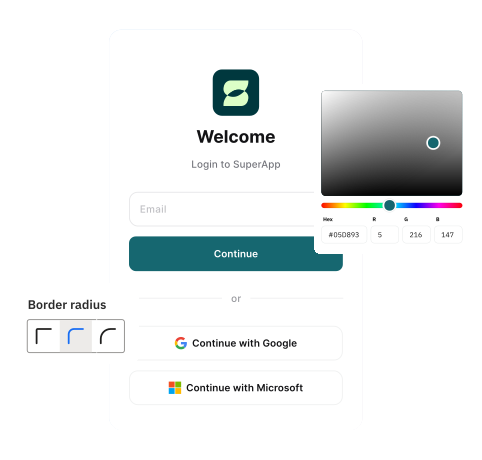
数分でピクセルパーフェクトな UI を。Passkey、ソーシャルログイン、MFA が配線済みのホスト型ログインを、独自ドメインで公開。ポータルでブランディングするか、AI エージェントで UI をカスタマイズできます。
あらゆるモダンなログイン方式
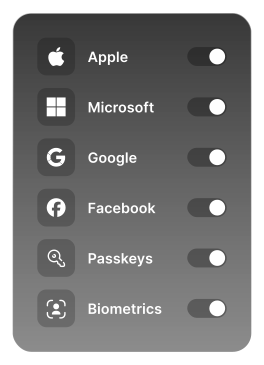
Passkey、生体認証、WhatsApp OTP。SMS OTP、マジックリンク、ソーシャルログインも。
エンタープライズ向けには SAML、Microsoft Entra ID、Active Directory、LDAP。
どれも設定ひとつで、連携開発は不要です。
エンタープライズ向けには SAML、Microsoft Entra ID、Active Directory、LDAP。
どれも設定ひとつで、連携開発は不要です。
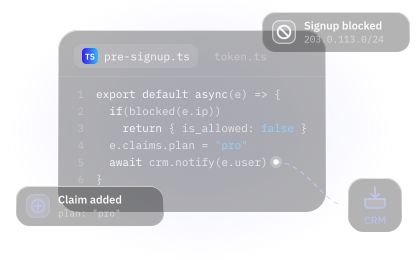
ルールのための Hooks と Admin API
すべてのルールを TypeScript でカスタマイズ。IP やドメインでサインアップを制限し、Token 発行時にクレームを追加し、保存前にプロフィールを検証し、CRM に Webhook を送信。ポータルでできることは、すべて Admin API でもできます。
ネイティブ SDK
Swift、Kotlin、Flutter、React Native、Web 向け SDK。ユーザーはブラウザに飛ばされず、アプリ内に留まります。セッション管理、Token の更新、生体認証によるロック解除が組み込まれているため、認証レイヤーを書く代わりに依存関係を一つ追加するだけです。
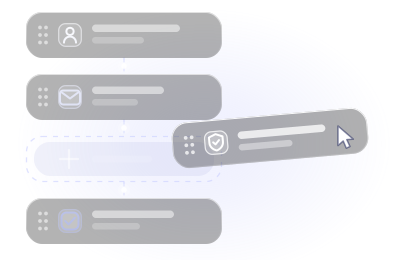
コードなしでフローを設計
フローを設計するビジュアルエディター。プロフィール項目の追加、検証ステップの挿入、ジャーニー全体の並べ替えを行い、デプロイなしで公開。アプリごとに独自のフローを持てるので、コンシューマーのサインアップと現場スタッフのオンボーディングをまったく別の姿にできます。
すべてのユーザージャーニーを
Authgear のソリューションで守る
Authgear は、ビジネス固有のニーズに合わせて設計された堅牢な IAM ソリューションを提供します。
カスタマーアイデンティティ
少しの手間で離脱するコンシューマーに。パスワードの代わりに Passkey とソーシャルログイン、メールが届かない場面では WhatsApp や SMS の OTP、そしてアプリ横断のシングルサインオンで、ひとりの顧客がどこでもひとつのプロフィールのままになります。
拡張ワークフォース
現場やデスクを持たないスタッフ、契約社員、パートナーに。会社のメールを持たない人には電話番号ログイン、シフト交代にはユーザーの一括作成とグループ、オフィススタッフには ADFS や Google Workspace を。
B2B SaaS アプリ
独自のアイデンティティプロバイダーを持ち込む法人顧客に。すべてのプランで SAML SSO と Microsoft Entra ID、さらにロールとグループで、各テナントが自分のユーザーを管理できます。
運営する
すべてのアプリにひとつのアイデンティティ
十数個のマイクロサービスでも、製品ポートフォリオ全体でも、サインインは一度だけ。すべてのサービスが同じ Token を信頼します。
ひとつのログインで、すべてのサービスへ
OIDC を一度接続すれば、運営するすべてのアプリが同じアイデンティティプロバイダーを信頼します。Web、モバイル、社内ツール、パートナーポータル。次のアプリの追加は設定変更であり、新たな認証連携ではありません。
アプリを移っても、ログインしたまま
アプリ間 SSOとアプリから Web への SSOが、モバイルアプリの認証済みセッションを Web ポータルや次のアプリへそのまま引き渡します。二度目のログインも、引き渡し時の離脱もありません。
AI エージェントと MCP サーバーのための認証
Authgear を MCP サーバーの前に置き、その OAuth 認可サーバーとして使います。エージェントはCIMDまたはDynamic Client Registrationで登録します。ユーザーは同意画面でスコープを許可するため、エージェントがユーザー以上の権限や、ユーザーが承認した以上の権限を得ることはありません。
ゼロトラストの基盤を築く
Authgear はゼロトラストの原則に沿って、すべてのリクエストに「決して信頼せず、常に検証する」を適用します。
盗まれた Token は使えない
OAuth DPoP による Sender-constrainingが、すべての Refresh Token を、それを要求したデバイス上の鍵に結び付けます。Token をそのデバイスから持ち出しても機能しません。