
團隊為什麼轉用 Authgear
多數 CIAM 供應商把 SSO 當加價選項、扣住您的用戶資料不放,續約時再重新開價。我們的做法不一樣。
功能不設門檻
包括免費方案在內,每個方案都附帶 Passkey、自適應 MFA、SAML SSO、Active Directory 登入與 RBAC。只有自訂 SMS 閘道與進階安全功能需要加價。您永遠不必為了解鎖登入方式而升級方案。
資料該放哪,它就跑在哪
同一套開源平台,可跑在 Authgear Cloud、您的 VPC,或您自己的硬體上。受法規管轄的工作負載留在當地,跑在您掌控的基礎架構上。
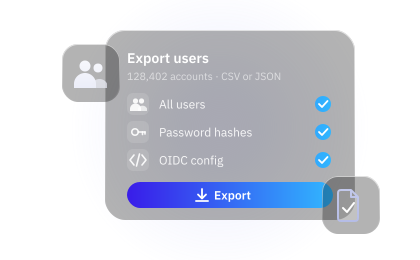
真的走得掉的退場路徑
隨時匯出所有用戶資料,連密碼雜湊也包含在內。Authgear 開源且相容 OIDC,所以離開是一個決定,而不是一場重建。我們寧可您因為好用而留下。
一家不會消失的供應商
自力經營、營運獲利,不為出售而募資。由 Skymakers 打造,服務全球企業客戶超過十年。沒有併購通知、沒有終止服務日期、沒有被迫搬遷。
企業為何信賴 Authgear
交通運輸、醫療、地產與全球餐飲。這些團隊要面對稽核、要撐起規模,也承受不起再搬遷一次。

安全不該拖慢您的腳步。
這週就讓正式版登入上線。
開箱即用的部分,也就是您原本得自己開發、自己維護的部分。
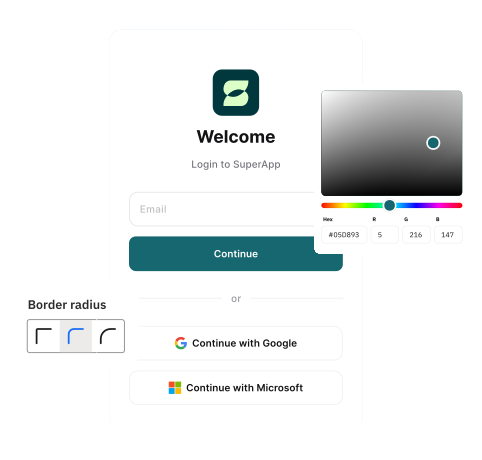
可自訂的登入頁
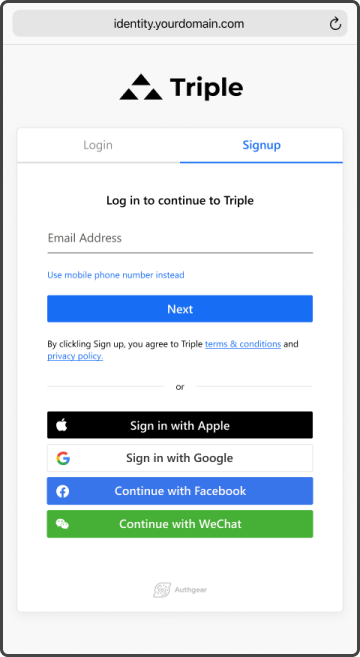
幾分鐘就有像素級精準的 UI。託管登入頁已接好 Passkey、社交登入與 MFA,直接跑在您自己的網域上。在管理後台套上品牌樣式,或用 AI 代理程式自訂 UI。
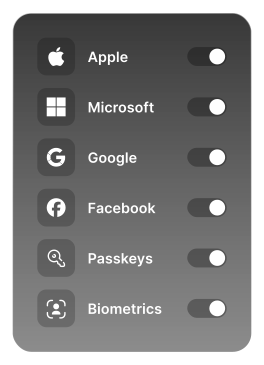
所有現代登入方式
Passkey、生物辨識與 WhatsApp OTP。還有 SMS OTP、魔法連結與社交登入。
企業場景:SAML、Microsoft Entra ID、Active Directory 與 LDAP。
每一種都是一項設定,不是一項整合。
企業場景:SAML、Microsoft Entra ID、Active Directory 與 LDAP。
每一種都是一項設定,不是一項整合。
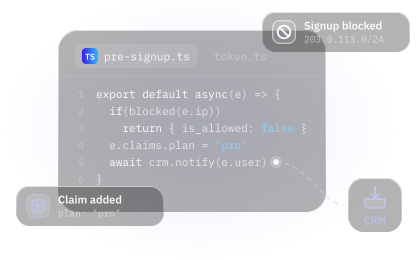
用 Hooks 與 Admin API 落實您的規則
用 TypeScript 自訂每一條規則。依 IP 或網域限制註冊、在簽發 Token 時加入自訂聲明、在個人檔案存檔前先驗證、觸發 Webhook 把資料送進 CRM。管理後台做得到的事,Admin API 一樣做得到。
原生 SDK
Swift、Kotlin、Flutter、React Native 與網頁 SDK。用戶留在您的 app 裡,而不是被丟到瀏覽器。連線管理、Token 更新與生物辨識解鎖都已內建,您只需加一個相依套件,不必自己寫一層驗證。
不用寫程式,設計您的流程
用視覺化編輯器設計您的流程。新增個人檔案欄位、插入一道驗證步驟,或重排整段旅程,然後直接發布,不必重新部署。讓每個應用程式有自己的流程,消費者的註冊和第一線人員的開通可以完全不同。
以 Authgear 量身方案,
守護每一段用戶旅程
Authgear 提供穩健的身份與存取管理(IAM)方案,貼合您的業務需求。
客戶身份管理
消費者一遇到摩擦就流失。用 Passkey 與社交登入取代密碼,在電子郵件觸及不到的地方改用 WhatsApp 或 SMS OTP,並以單一登入(SSO)串起您所有的應用程式——同一位客戶,出現在哪裡都是同一份個人檔案。
擴充人力與協作夥伴
第一線與無固定辦公桌的員工、外包人員與合作夥伴。沒有公司電子郵件的人可用手機號碼登入,換班交接可用批次建立用戶與群組管理,辦公室同仁則用 ADFS 或 Google Workspace。
B2B SaaS 應用
自帶身份提供者的企業客戶。所有方案都含 SAML SSO 與 Microsoft Entra ID,再加上角色與群組,讓每個租戶自行管理自己的用戶。
一套身份,
貫穿您營運的每一個應用程式
十幾個微服務也好,整個產品組合也好,只需登入一次。每個服務都信任同一組 Token。
一次登入,服務全通
OIDC 只要接一次,您營運的每個應用程式都信任同一個身份提供者:網站、行動 app、內部工具、合作夥伴入口。下一個應用程式只是改個設定,不必再做一次驗證整合。
建立零信任基礎
Authgear 遵循零信任原則,對每次請求貫徹「永不信任、始終驗證」。
偷走的 Token 無法使用
以 OAuth DPoP 進行的 Sender-constraining 會把每一個 Refresh Token 綁定到當初請求它的那台裝置上的金鑰。把 Token 從那台裝置上偷走,它就失效了。