
Dans le cloud
Sur votre serveur
Nous contacter
L'authentification bien faite, une fois pour toutes.
Authentification et gestion des utilisateurs open source pour les identités grand public et de première ligne. Démarrez gratuitement avec les clés d'accès (passkeys), les OTP par WhatsApp et SMS, le SSO SAML et le RBAC. Déployez-la dans notre cloud, dans votre VPC ou sur votre propre matériel.
- ISO 27001
- SOC 2 Type II
- Open source
- Auto-hébergeable


Pourquoi les équipes passent à Authgear
La plupart des fournisseurs CIAM facturent le SSO en supplément, prennent vos données utilisateurs en otage et revoient leurs tarifs au renouvellement. Voici ce que nous faisons à la place.

Aucune fonctionnalité verrouillée
Chaque plan, y compris Free, inclut les passkeys, la MFA adaptative, le SSO SAML, la connexion Active Directory et le RBAC. Seuls une passerelle SMS personnalisée et la sécurité avancée sont facturés en supplément. Vous n'achetez jamais un palier supérieur pour débloquer une méthode de connexion.
Fonctionne là où vos données doivent résider
Une seule plateforme open source, sur Authgear Cloud, dans votre VPC ou sur votre propre matériel. Les charges de travail réglementées restent dans leur région, sur une infrastructure que vous contrôlez.
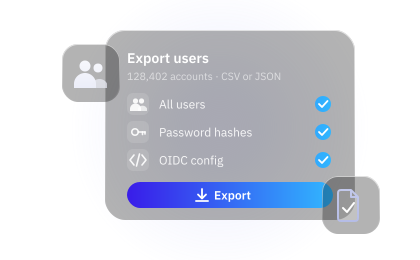
Une porte de sortie que vous pouvez vraiment emprunter
Exportez tous vos utilisateurs, hachages de mots de passe inclus, quand vous le souhaitez. Authgear est open source et conforme OIDC : partir est une décision, pas une reconstruction. Nous préférons que vous restiez parce que ça fonctionne.

Un fournisseur qui sera encore là
Autofinancé et rentable, sans levée de fonds en vue d'une sortie. Développé par Skymakers, qui accompagne des entreprises dans le monde entier depuis plus de dix ans. Aucune annonce de rachat, aucune date de fin de vie, aucune migration forcée.
Pourquoi les entreprises font confiance à Authgear
Transports, santé, immobilier et restauration mondiale. Des équipes qui rendent des comptes aux auditeurs, opèrent à grande échelle et ne peuvent pas se permettre de migrer deux fois.

Bupa a renforcé la sécurité et la facilité d'utilisation de la connexion avec Authgear en déployant l'authentification biométrique dans ses applications mobiles
Lire le témoignage


Hongkong Land a adopté Authgear pour répondre à des exigences de sécurité strictes grâce à une authentification zero trust, tout en offrant un accès fluide au personnel comme aux agents. Résultat : une charge informatique réduite et une connexion adaptée au mobile pour tous les groupes d'utilisateurs.
Lire le témoignage

MTR Corporation a simplifié l'accès à sa plateforme d'emplois à temps partiel avec Authgear, en intégrant Azure AD pour les chefs de station et l'OTP WhatsApp pour le personnel à temps partiel. Résultat : une sécurité renforcée, un accès simplifié et moins de charge informatique.
Lire le témoignage

La solution de recharge pour véhicules électriques a déployé une authentification sécurisée et évolutive avec Authgear
Lire le témoignage
Leader mondial de la restauration
L'une des plus grandes chaînes de restauration rapide au monde a adopté Authgear pour respecter des normes de sécurité mondiales strictes avec 2FA et SSO, tout en offrant une connexion biométrique conviviale au personnel administratif et de première ligne. Résultat : un accès plus rapide et moins de demandes de support.
Lire le témoignage

L'OTP par numéro de téléphone révolutionne les inscriptions sur une place de marché fitness et simplifie l'accès multiplateforme
Lire le témoignage
La sécurité ne devrait pas vous ralentir.
Mettez une connexion en production cette semaine.
Ce que vous obtenez d'emblée, et ce que vous devriez sinon construire et maintenir vous-même.
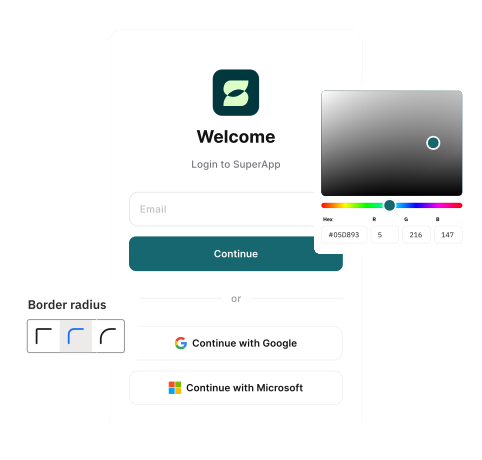
Page de connexion personnalisable
Des interfaces au pixel près en quelques minutes.Connexion hébergée avec passkeys, connexion sociale et MFA déjà câblés, en ligne sur votre propre domaine. Mettez-la à vos couleurs dans le portail ou adaptez l'interface avec des agents IA.
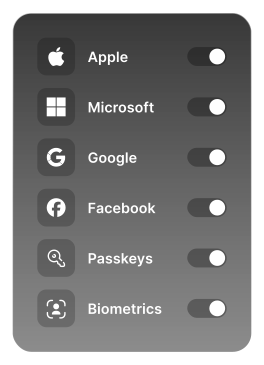
Toutes les méthodes de connexion modernes
Passkeys, biométrie et OTP WhatsApp.Ainsi que l'OTP par SMS, les liens magiques et la connexion sociale.
Pour les entreprises : SAML, Microsoft Entra ID, Active Directory et LDAP.
Chacune est un paramètre, pas une intégration.
Pour les entreprises : SAML, Microsoft Entra ID, Active Directory et LDAP.
Chacune est un paramètre, pas une intégration.
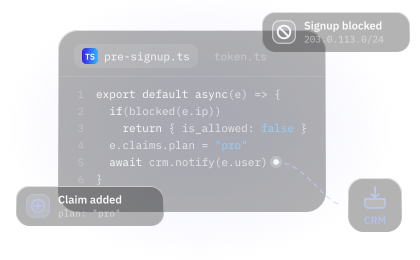
Hooks et Admin API pour vos règles
Personnalisez chaque règle en TypeScript.Filtrez les inscriptions par IP ou par domaine, ajoutez des claims à l'émission des jetons, validez les profils avant enregistrement, envoyez des webhooks vers votre CRM. Tout ce que fait le portail, l'Admin API le fait aussi.
SDK natifs
SDK Swift, Kotlin, Flutter, React Native et web.Les utilisateurs restent dans votre application au lieu d'être renvoyés vers un navigateur. Sessions, renouvellement des jetons et déverrouillage biométrique sont intégrés : vous ajoutez une dépendance au lieu d'écrire une couche d'authentification.
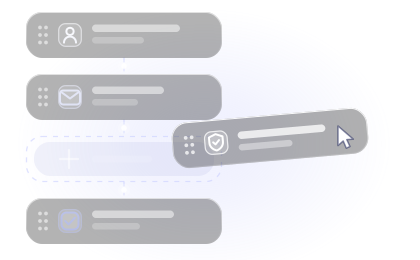
Concevez vos parcours sans code
Un éditeur visuel pour concevoir vos parcours.Ajoutez un champ de profil, insérez une étape de vérification ou réorganisez tout le parcours, puis publiez sans déploiement. Donnez à chaque application son propre parcours, pour qu'une inscription grand public et un onboarding de première ligne n'aient rien en commun.
Sécurisez chaque parcours utilisateur avec
les solutions sur mesure d'Authgear
Authgear fournit des solutions IAM robustes, conçues pour répondre aux besoins spécifiques de votre entreprise.
Identité client
Des consommateurs qui abandonnent à la moindre friction. Passkeys et connexion sociale à la place des mots de passe, OTP par WhatsApp ou SMS là où l'e-mail n'arrive pas, et authentification unique sur toutes vos applications pour qu'un client reste un seul profil partout où il apparaît.
Effectifs étendus
Personnel de première ligne et sans poste fixe, prestataires et partenaires. Connexion par numéro de téléphone pour ceux qui n'ont pas d'e-mail professionnel, création d'utilisateurs par lots et groupes pour la rotation des équipes, et ADFS ou Google Workspace pour le personnel de bureau.
Applications SaaS B2B
Des clients professionnels qui apportent leur propre fournisseur d'identité. SSO SAML et Microsoft Entra ID dans chaque plan, plus des rôles et des groupes pour que chaque tenant administre ses propres utilisateurs.
Une seule identité pour
toutes vos applications
Une seule connexion pour une dizaine de microservices ou tout un portefeuille de produits. Chaque service fait confiance au même jeton.
Une connexion, tous les services
Connectez OIDC une fois et chaque application que vous exploitez fait confiance au même fournisseur d'identité : web, mobile, outils internes, portails partenaires. L'application suivante est un changement de configuration, pas une nouvelle intégration d'authentification.
Une fiche client, tous les points de contact
Une identité par personne sur le mobile, le web et les portails partenaires. Les profils, rôles et droits sont mis à jour une seule fois et s'appliquent partout. Chaque connexion aboutit dans un seul journal d'audit.
Passez d'une application à l'autre, restez connecté
Le SSO d'application à application et d'application vers le web transmettent une session authentifiée de votre application mobile directement à votre portail web ou à votre application suivante. Pas de deuxième connexion, pas d'abandon au moment du passage.
Authentification pour agents IA et serveurs MCP
Placez Authgear devant votre serveur MCP comme serveur d'autorisation OAuth. Les agents s'enregistrent via CIMD ou Dynamic Client Registration. Les utilisateurs accordent des scopes sur un écran de consentement : un agent n'obtient donc jamais plus que ce que l'utilisateur possède, ni plus que ce qu'il a approuvé.
Construisez un socle zero trust
Authgear applique les principes zero trust en imposant « ne jamais faire confiance, toujours vérifier » à chaque requête.
Les jetons volés cessent de fonctionner
Le sender-constraining avec OAuth DPoP lie chaque jeton de rafraîchissement à une clé présente sur l'appareil qui l'a demandé. Extrayez le jeton de cet appareil et il ne fonctionnera plus.
Revérifiez avant les actions à risque
Réauthentifiez les utilisateurs avant les actions sensibles : exigez une vérification récente par passkey, TOTP ou OTP avant un virement, une modification de droits ou la suppression d'un compte.
Protection contre les bots et la fraude
La protection anti-bot ajoute un CAPTCHA à l'inscription, à la connexion et à la réinitialisation du mot de passe via reCAPTCHA ou Turnstile. La détection de fraude surveille les schémas d'OTP par IP et par pays, en observation ou en blocage en temps réel.